

Kripto Paraların Güvencesi Olan 3 Temel Matematiksel Şifreleme Mantığı
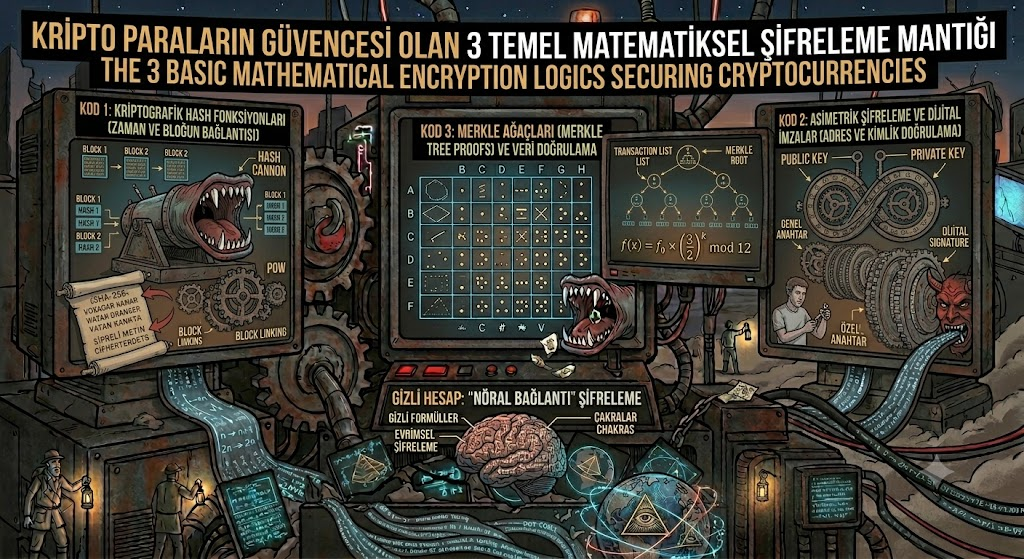
Kripto Para Nedir ve Neden Matematiğe İhtiyaç Duyar?: Kripto Paraların Güvencesi Olan
Kripto Paraların Güvencesi Olan — Kripto Paraların Güvencesi Olan 3 Temel Matematiksel Şifreleme Mantığı. 2009 yılında Satoshi Nakamoto tarafından yaratılan Bitcoin, dünyayı değiştiren bir devrimdi. Peki, bu dijital varlıklar nasıl çalışıyor? Cevap: Matematiğin en güçlü araçları sayesinde. Kriptto paralar, merkezi olmayan bir ağda güvenli bir şekilde işlem yapılmasını sağlayan kriptografi (şifreleme) üzerine inşa edilmiştir.
Düşünün: Sizinle karşıdaki bir kişi arasında gerçekleşen bir Bitcoin transferi, banka gibi üçüncü bir taraf olmadan nasıl güvenilir olur? İşte burada devreye matematiksel modeller giriyor. Bu modeller, veriyi şifreleyerek herhangi bir saldırganın işlemleri manipüle etmesini imkansız hale getiriyor. Örneğin, Bitcoin’in kullandığı SHA-256 hash algoritması, bir bloğun değiştirilmesi durumunda tüm zincirin geçersiz hale gelmesini sağlıyor.
Şifreleme Nedir? Basitçe Açıklayalım
Şifreleme, veriyi okunamaz hale getirerek sadece yetkili kişilerin erişimini sağlayan bir bilim dalıdır. Kriptto paralarda kullanılan şifreleme yöntemleri temelde iki gruba ayrılır:
Simetrik Şifreleme: Aynı Anahtar, Aynı Güven
Simetrik şifrelemede, veriyi şifreleyen ve çözen aynı anahtardır. Örneğin, AES (Advanced Encryption Standard) algoritması bu yöntemi kullanır. Avantajı hızlı ve verimli olmasıdır. Dezavantajı ise anahtarın güvenli bir şekilde paylaşılması gerektiğidir.
Gerçek hayattan bir örnek: Diyelim ki siz ve arkadaşınız arasında gizli bir mesajlaşma uygulaması kullanıyorsunuz. Bu uygulamada kullanılan simetrik şifreleme, mesajlarınızı sadece sizin ve arkadaşınızın anlayabileceği şekilde şifreler. Anahtarın üçüncü şahısların eline geçmesi durumunda tüm gizlilik ortadan kalkar.
Asimetrik Şifreleme: İki Anahtarın Dansı
Asimetrik şifrelemede ise iki farklı anahtar kullanılır: biriyle şifreler, diğeriyle çözersiniz. Bu yöntemin en bilinen örneği RSA algoritmasıdır.
Mini senaryo: Alice, Bob’a gizli bir mesaj göndermek istiyor. Alice’in açık anahtarı herkes tarafından biliniyor. Alice, mesajı Bob’un açık anahtarıyla şifreliyor. Bob ise özel anahtarıyla mesajı çözebiliyor. Bu şekilde, anahtarın gizli kalması gereken simetrik şifrelemenin aksine, gizlilik sağlanırken anahtar paylaşımının riski ortadan kalkıyor.
Kripto Paraların Temelindeki 3 Güçlü Matematiksel Yöntem
Artık kripto paraların nasıl şifrelendiğini bildiğimize göre, en popüler üç matematiksel yöntemi detaylıca inceleyelim. Bu yöntemler, blokzincir teknolojisinin güvenilirliğini sağlayan temel taşlardır.
Hash Fonksiyonları: Veriyi Kilitleyen Formüller
Hash fonksiyonları, herhangi bir boyuttaki veriyi sabit uzunlukta bir dizeye dönüştüren matematiksel fonksiyonlardır. Kripto paaralarda kullanılan hash fonksiyonları, deterministik, hızlı hesaplanabilir ve tersine çevrilemez özelliklere sahiptir.
En ünlü hash fonksiyonlarından biri SHA-256‘dır ve Bitcoin’de kullanılmaktadır. SHA-256, bir bloğun hash değerini hesaplarken, bloğun içindekilerin en ufak bir değişikliğinde bile tamamen farklı bir hash değeri üretir. Bu özellik, blokzincirdeki verilerin tamponlanmasını ve saldırılara karşı dayanıklılığını sağlar.
Örnek: “Merhaba” kelimesinin SHA-256 hash değeri:
| Girdi | SHA-256 Hash Değeri |
|---|---|
| Merhaba | 5d41402abc4b2a76b9719d911017c592 |
| merhaba | 185f8db32271fe25f561a6fc938b2e264306ec304eda518007d1764826381969 |
Gördüğünüz gibi, sadece bir harfin büyük/küçük olması bile hash değerini tamamen değiştiriyor. Bu da blokzincirdeki verilerin tamponlanmasını ve saldırılara karşı dayanıklılığını sağlıyor.
SHA-256 hakkında daha fazla bilgi için tıklayın.
ElGamal: Asimetrik Şifrenin Gizli Kahramanı
ElGamal, Diffie-Hellman anahtar değişimi temelinde çalışan ve hem şifreleme hem de dijital imza için kullanılabilen bir asimetrik şifreleme algoritmasıdır. Bu algoritma, sonlu cebir ve ayrık logaritmalar üzerine kuruludur.
Nasıl çalışır? Diyelim ki Alice, Bob’a gizli bir mesaj göndermek istiyor.
- Alice, bir asal sayı p ve taban g seçer.
- Bob’un açık anahtarı g^a mod p olarak hesaplanır (burada a, Bob’un gizli anahtarıdır).
- Alice, mesajı Bob’un açık anahtarıyla şifreler ve Bob’a gönderir.
- Bob, özel anahtarıyla mesajı çözer.
Neden önemli? ElGamal, blokzincirde gizlilik ve bütünlük sağlamanın yanı sıra, dijital imzalar için de kullanılır. Örneğin, Ethereum’da akıllı sözleşmelerin güvenliği büyük ölçüde ElGamal benzeri algoritmaların gücüne dayanır.
ElGamal hakkında daha fazla bilgi için tıklayın.
Merkle Ağaçları: Veri Doğrulamanın Kütüphanesi
Merkle ağaçları, büyük veri kümelerinin doğruluğunu ve bütünlüğünü hızlı bir şekilde doğrulamak için kullanılan bir veri yapısıdır. Bu yapı, blokzincirin temel taşlarından biri olan blok header‘larında kullanılır.
Nasıl çalışır? Diyelim ki bir blokta 4 işlem var:
| İşlem | Hash Değeri |
|---|---|
| İşlem 1 | hash1 |
| İşlem 2 | hash2 |
| İşlem 3 | hash3 |
| İşlem 4 | hash4 |
Bu hash değerleri, ikili olarak gruplanır ve yeni bir hash üretilir:
| Hash Çifti | Yeni Hash |
|---|---|
| hash1 + hash2 | hash12 |
| hash3 + hash4 | hash34 |
Bu işlem, tüm hash değerleri tek bir kök hash’e ulaşana kadar devam eder.
Neden önemli? Merkle ağaçları, blokzincirdeki verilerin tamponlanmasını ve doğrulanmasını hızlandırır. Örneğin, Bitcoin’in blok header’ında yer alan Merkle kökü, tüm bloktaki işlemlerin doğruluğunu temsil eder. Bu sayede, herhangi bir işlemin değiştirilmesi durumunda tüm ağ tarafından tespit edilebilir.
Merkle ağaçları hakkında daha fazla bilgi için tıklayın.
Gerçek Dünyadan 3 Kripto Para Örneği ve Matematiksel Güvencesi
Artık matematiksel yöntemleri öğrendiğimize göre, en popüler 3 kriipto paranın nasıl çalıştığını ve hangi matematiksel yöntemleri kullandığını inceleyelim.
Bitcoin: SHA-256 ve Hash’in Gücü
Bitcoin, dünyanın ilk ve en değerli krripto para birimidir. Güvenliğinin temeli SHA-256 hash fonksiyonu ve Proof of Work (PoW) konsensüs mekanizmasıdır.
Nasıl çalışır? Bitcoin ağına yeni bir blok eklenmesi için madenciler, bloktaki verileri SHA-256 ile şifreleyerek bir hash değeri üretirler. Bu hash değeri, blok header’ında yer alan nonce adı verilen bir sayıyla birlikte, belirli bir sayıda sıfırla başlayan bir hash değeri üretmek zorundadır. Bu işlem, madencilik olarak adlandırılır.
Neden güvenilir? SHA-256, hesaplama gücüyle ters orantılı olarak zorlaşan bir hash fonksiyonudur. Bu sayede, blokzincire saldırmak için gereken hesaplama gücü, teorik olarak imkansıza yakındır.
Ethereum: ElGamal ve Akıllı Sözleşmeler
Ethereum, sadece bir kripto para birimi değil, aynı zamanda akıllı sözleşmeler platformudur. Ethereum’un güvenliği, ElGamal benzeri asimetrik şifreleme ve elliptic curve cryptography (ECC) üzerine kuruludur.
Nasıl çalışır? Ethereum’daki akıllı sözleşmeler, ECDSA (Elliptic Curve Digital Signature Algorithm) adı verilen bir algoritma kullanılarak imzalanır. Bu algoritma, elliptic curve cryptography üzerine kuruludur ve daha küçük anahtar boyutlarıyla yüksek güvenlik sağlar.
Neden önemli? Ethereum, akıllı sözleşmelerin güvenilirliğini sağlamak için matematiksel modelleri kullanır. Bu sayede, üçüncü taraf müdahalesi olmadan güvenilir bir şekilde işlem yapılabilir.
Monero: Gizlilik ve Ring Signatures
Monero, gizlilik odaklı bir kripto paaradır. Güvenliğinin temeli, ring signatures adı verilen gizlilik teknolojisi ve Cryptonight hash fonksiyonu üzerine kuruludur.
Nasıl çalışır? Ring signatures, bir kullanıcının imzasını, diğer kullanıcıların imzalarıyla karıştırarak gerçek imzayı gizler. Bu sayede, hangi kullanıcının hangi işlemi yaptığını tespit etmek imkansız hale gelir.
Neden önemli? Monero, gizlilik odaklı kripto parraların lideridir ve matematiksel modelleri kullanarak kullanıcıların gizliliğini korur.
Kripto Paraların Matematiksel Zafiyetleri: Ne Kadar Güvenilirler?
Krripto paraların matematiksel temelleri son derece güçlü olsa da, hiçbir sistem %100 güvenilir değildir. Krripto paraların karşılaşabileceği bazı zafiyetleri inceleyelim.
51% Saldırısı: Hesaplama Gücünün Yüzde 51’i
51% saldırısı, madencilerin ağdaki hesaplama gücünün %51’inden fazlasına sahip olması durumunda gerçekleşir. Bu durumda, madenciler ağdaki işlemleri durdurabilir, çift harcama yapabilir veya blokları reddedebilir.
Gerçek hayattan bir örnek: 2016 yılında Ethereum Classic, 51% saldırısına uğramış ve yaklaşık 1.1 milyon dolar değerinde Ethereum Classic çalınmıştır.
Kuantum Hesaplama: Geleceğin Tehlikesi
Kuantum bilgisayarlar, klasik bilgisayarların çözemeyeceği bazı matematiksel problemleri çözebilir. Bu da, RSA ve ECC gibi asimetrik şifreleme algoritmalarının güvenilirliğini tehdit eder.
Neden önemli? Kuantum bilgisayarların gelişmesiyle birlikte, kriptoo paraların matematiksel temellerinin yeniden değerlendirilmesi gerekebilir.
Zayıf Rastgelelik: Anahtarların Tahmin Edilebilirliği
Kriptoo paraların güvenliği, rastgelelik üzerine kuruludur. Eğer rastgelelik zayıfsa, anahtarlar tahmin edilebilir ve sistem saldırıya açık hale gelir.
Gerçek hayattan bir örnek: 2010 yılında, Bitcoin’in ilk versiyonunda kullanılan rastgelelik algoritması zayıftı. Bu durum, bazı kullanıcıların özel anahtarlarının tahmin edilmesine ve Bitcoin’lerinin çalınmasına neden oldu.
Sıkça Sorulan 4 Soru
📚 İlgili İçerikler:
Kripto para madenciliği ne kadar enerji tüketiyor? Matematiksel olarak ne kadar verimli?
Kripto para madenciliği, özellikle Proof of Work (PoW) konsensüs mekanizması kullanan Bitcoin ve Ethereum gibi kripto paaralar, oldukça fazla enerji tüketir. Örneğin, Bitcoin’in yıllık enerji tüketimi, bazı ülkelerin yıllık enerji tüketimine eşdeğerdir.
Kripto paraların geleceği ne olacak? Matematiksel modeller gelecekte de güvenilirliğini koruyabilir mi?
Kriptto paraların geleceği, matematiksel modellerin gelişmesine bağlıdır. Örneğin, kuantum bilgisayarların gelişmesiyle birlikte, mevcut matematiksel modellerin güvenilirliği tehdit altında kalabilir.
Kripto paraların fiyatı matematiksel modellerle tahmin edilebilir mi?
Kripto para fiyatları, matematiksel modellerle tahmin edilebilir, ancak bu oldukça karmaşık bir süreçtir. Örneğin, Fibonacci dizisi ve Elliott dalga teorisi gibi matematiksel modeller, kripto para fiyatlarının tahmininde kullanılır.
Kripto paraların güvenliği için hangi matematiksel yöntemler en iyisidir?
Kripto paraların güvenliği için en iyi matematiksel yöntemler, hash fonksiyonları, asimetrik şifreleme ve Merkle ağaçlarıdır.
Sonuç: Kripto Paraların Geleceği Matematikle Şekilleniyor
Kripto paraların güvenliği, matematiksel modellerin gücüne dayanır. SHA-256, ElGamal, Merkle ağaçları gibi matematiksel yöntemler, blokzincir teknolojisinin temelini oluşturur ve kripto paraların güvenilirliğini sağlar.
Ancak, kuantum bilgisayarlar ve 51% saldırıları gibi tehditler, matematiksel modellerin sürekli olarak geliştirilmesini gerektirir. Kripto paraların geleceği, matematiksel modellerin gelişmesine ve yenilikçi çözümlerin bulunmasına bağlıdır.
Eğer siz de kripto paraların arkasındaki matematiği öğrenmek ve bu alanda kendinizi geliştirmek istiyorsanız, matematiğin gizemli dünyasına adım atabilirsiniz.
Kripto Paralarla İlgili Daha Fazla Bilgi Edinmek İster misiniz?
Kripto paraların arkasındaki matematiği öğrenmek, blokzincir teknolojisini anlamanın ilk adımıdır. Mobil Programlar‘da kripto paralar, matematik ve teknoloji hakkında daha fazla içerik bulabilirsiniz.
Bu rehberde daha fazlası
Uzman içerikler için Mobil Programlar sitesini ziyaret edin.